Звільнений працівник пошкодив IT-систему компанії на сотні тисяч доларів через забутий доступ
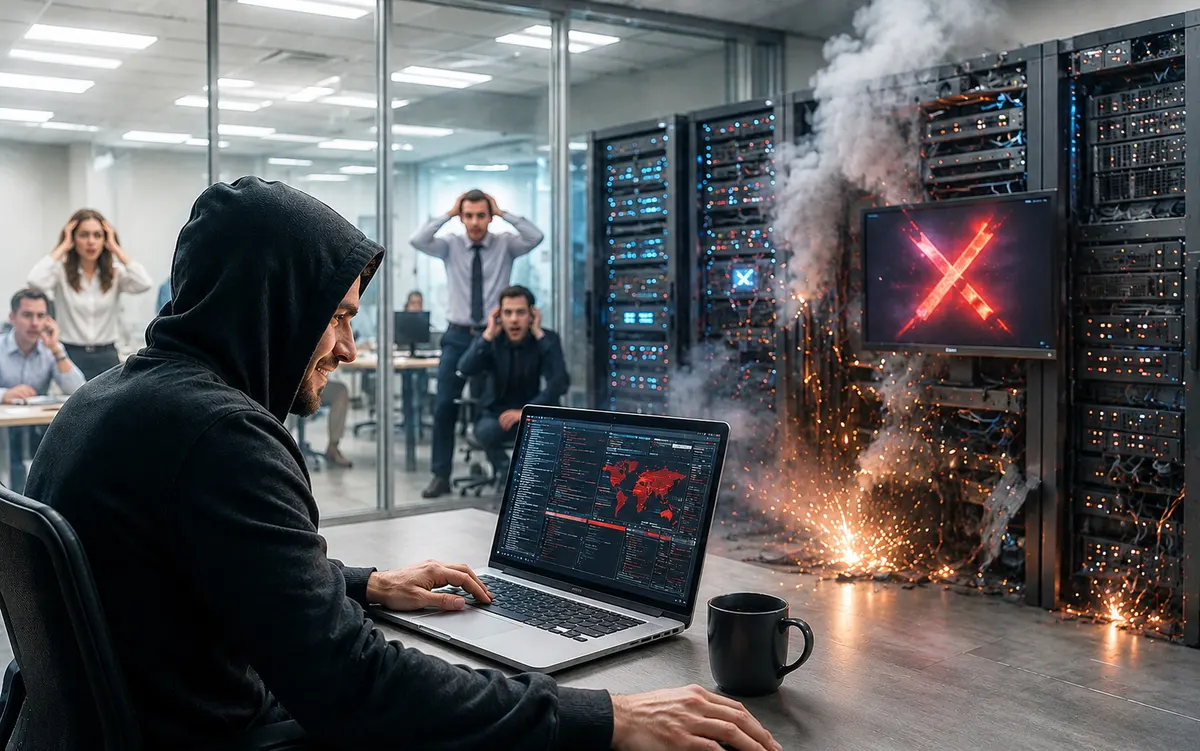
Компанія з Далласа зазнала збитків у сотні тисяч доларів через те, що колишньому співробітнику не заблокували доступ до внутрішніх систем після звільнення. Інцидент розкрив прогалини в процесах офбордингу, які можуть коштувати бізнесу мільйони.
Історія, яку розповів генеральний директор Project Management Training Institute Яд Сенапаті, ілюструє типову для багатьох організацій проблему: відсутність чіткого регламенту відкликання доступу при звільненні персоналу. Колишній працівник, якого виключили з платіжної відомості, ще кілька днів зберігав можливість входити в корпоративні системи.
Причиною став розрив у комунікації між відділом кадрів та ІТ-департаментом. У HR розраховували, що технічні фахівці самостійно вимкнуть обліковий запис після оформлення звільнення, тоді як ІТ очікував на офіційний запит від кадровиків. У результаті ніхто не взяв на себе відповідальність за конкретний крок, і доступ залишився активним.
Ситуацію посилив масштаб прав, які мав звільнений: він користувався спільними адміністративними обліковими даними, керував обліковими записами та мав доступ до систем відстеження проєктів. Через взаємопов'язаність цих сервісів виник ефект доміно: розлючений колишній працівник видаляв файли, блокував акаунти колег і пошкодив базу даних компанії.
За оцінкою Сенапаті, прямі фінансові втрати сягнули сотень тисяч доларів, а реалізація ключового проєкту затрималася на кілька тижнів. Іронія полягала в тому, що відновлення систем ускладнювалося через відсутність фахівця, який знав їхню архітектуру найкраще, — саме того самого звільненого працівника.
Керівник наголошує: порушник не був досвідченим хакером, він просто скористався доступом, який ніхто не відкликав. Проблема посилювалася тим, що ІТ-відділ не мав повного уявлення про обсяг прав цього користувача, тому не знав, що саме потрібно деактивувати.
Експерт радить компаніям внести перевірку й скасування доступу до обов'язкового чек-листа офбордингу нарівні з поверненням робочого ноутбука. Серед рекомендованих заходів — видалення облікових даних у день звільнення, регулярний перегляд спільних акаунтів та запровадження принципу, за яким жоден співробітник не має одноосібного володіння критичною системою.
Показово, що навіть у компаніях, які практикують швидке блокування корпоративної пошти та чатів, зовнішні сервіси часто залишаються поза увагою. Прикладом слугує випадок, коли колишній працівник через кілька місяців після звільнення виявив, що його доступ до важливої зовнішньої бази даних досі активний, — про це його запитав колишній керівник. Це свідчить про те, що проблема носить системний характер і потребує комплексного підходу до управління доступом на всіх рівнях.
Читайте також
Ще в розділі «Гаджети»
- Стартапи пропонують бізнесу альтернативу дорогій енергонезалежності
- Oura Ring і WHOOP: як біохакінг створив бренди на $10 млрд
- Xiaomi виходить на європейський ринок електромобілів у 2027 році
- Від «черепашок» Бредбері до біонічних протезів: як фантастика передбачила сучасні технології
- Розумний будинок: як технології захищають житло від злодіїв