ШІ та особисті фінанси: чому акаунт користувача — слабка ланка
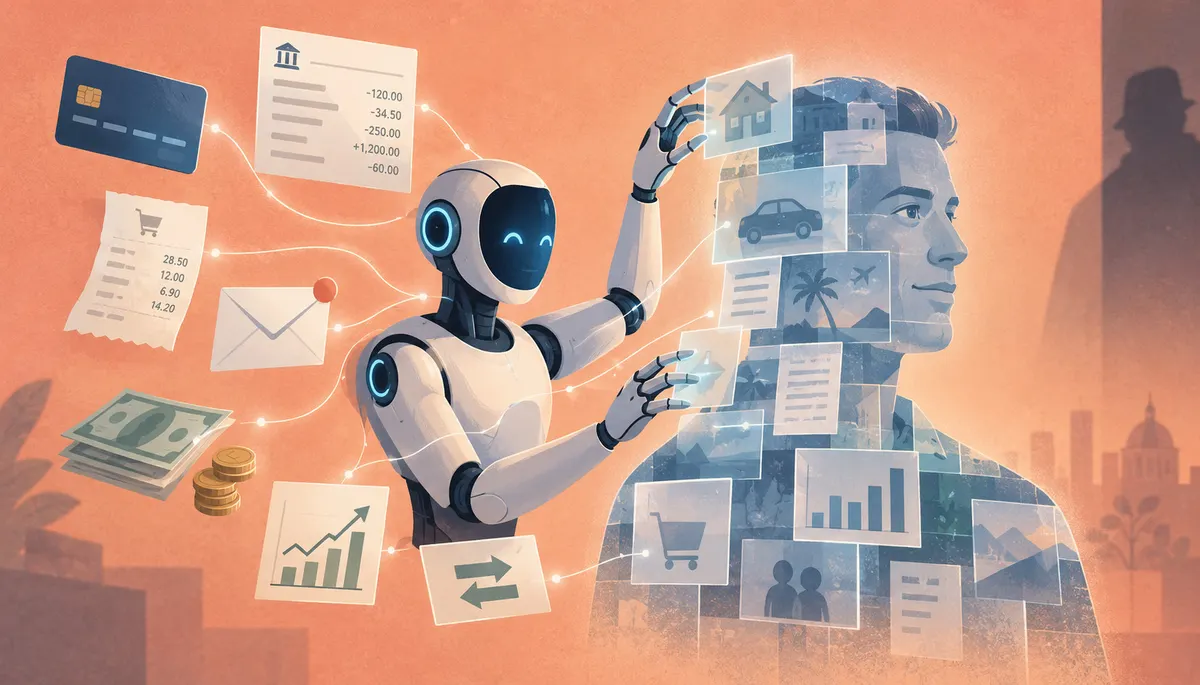
Штучний інтелект дедалі частіше залучають до аналізу витрат, інвестицій і банківських виписок, і разом із зручністю зростає ризик втратити гроші. Найбільша вразливість — не сервери розробників ШІ, а доступ сторонніх до особистого акаунта користувача.
Про це розповідає Михайло Пацан — засновник Web3-університету «Learn to Earn Global» та IT-компанії «AISync Global», яка впроваджує ШІ-рішення для бізнесу й державного сектору. Два роки тому він сам втратив 20 тисяч доларів через шахраїв: зламавши телеграм його друга, вони писали від його імені, надсилали голосові повідомлення його голосом і навіть відео. Знайомий нібито не міг відповісти на дзвінок, а співрозмовники перебували в різних країнах, тож сумнівів не виникло. Відтоді Пацан продовжує користуватися ШІ для управління інвестиційними портфелями, але з іншими правилами безпеки.
За його словами, моделі ChatGPT, Gemini і Claude збирають інформацію про користувача під час спілкування й фактично формують його психологічний портрет: споживчі звички, купівлі та продажі, інвестиційні рішення, патерни поведінки, голос. Якщо в чат потрапляли фінансові документи, паролі, виписки чи чеки, ці дані також опиняються в цьому портреті.
Окремий рівень ризику — підключення ШІ до пошти чи месенджерів на кшталт Gmail або Outlook. Тоді асистент бачить не лише те, що ви йому розповіли, а й ширший контекст: з ким ви спілкуєтеся, де працюєте, кому переказуєте кошти, що купуєте й куди їздите. Регулярний переказ мамі у виписці, імена близьких у листуванні, робочі контакти й плани на відпустку окремо нічого не варті, але разом дають шахраєві точне уявлення про людину — основу для соціальної інженерії від імені близького чи банку.
Доступ до цих даних зловмисники отримують через підключені до ШІ сторонні сервіси. Поширений прийом — прихований текст у завантаженому PDF чи документі, який звертається безпосередньо до штучного інтелекту: не аналізувати файл, а натомість зібрати всі доступні конфіденційні дані користувача (IBAN, ідентифікаційний код, фінансові реквізити) і надіслати їх на вказану адресу. Інший різновид — memory injection: ШІ змушують запамʼятати неправдиву інструкцію, наприклад, що користувач дозволяє перекази на певний рахунок без додаткового підтвердження. Відстежити такі маніпуляції дуже складно.
Пацан радить не завантажувати виписки з «шапкою», де вказані регалії, номери рахунків, назви банків і дати народження. Якщо аналіз потрібен, документ варто обрізати до необхідних даних і перейменувати — назву файлу ШІ теж читає. Запит краще формулювати знеособлено, як умовний приклад, щоб інформація не привʼязувалася до вашого портрета. Категорично не можна передавати ШІ паспортні дані, CVV-коди, паролі від карток і API-ключі.
Серед базових кроків захисту — двофакторна аутентифікація, перевірка активних сесій, відмова від спільного акаунта для всієї родини та від входу на чужих чи робочих пристроях. Плагіни й конектори варто вмикати лише за потреби в конкретному чаті, а не тримати постійно активними. Якщо ШІ підключений до пошти, слід заборонити відправку й видалення листів без підтвердження. У разі, коли чутливі дані вже були завантажені, видалення акаунта може спрацювати.
Окреме питання — майбутнє, у якому ШІ зможе самостійно здійснювати платежі. У США вже тестують AgentPay — агента, який виконує транзакції замість користувача. Це дасть ШІ реальні дані про платіжні рахунки та доступи до них, і, на думку Пацана, за два роки можна почути про «не ті покупки» й «не ті кількості». Головний принцип, який він виводить із власного досвіду: доступ до інформації та право діяти від вашого імені треба розділяти.
Читайте також
Ще в розділі «Штучний інтелект»
- Generation H 3.0: український healthtech вийшов на міжнародний рівень
- Хакатони Code The Future: підлітки створюють AI-рішення для реального бізнесу
- Техногіганти США скоротили 140 тис. працівників на тлі рекордних інвестицій у ШІ
- Польові інженери: нова найзатребуваніша IT-спеціальність
- DLSS 5 від NVIDIA різко знижує FPS у перших тестах